
എഐ ഏജന്റുകൾ ഇനി സ്ഥാപനങ്ങൾക്കുള്ളിലെ 'സുരക്ഷാ ഭീഷണി'; മൈക്രോസോഫ്റ്റിന്റെ മുന്നറിയിപ്പ്

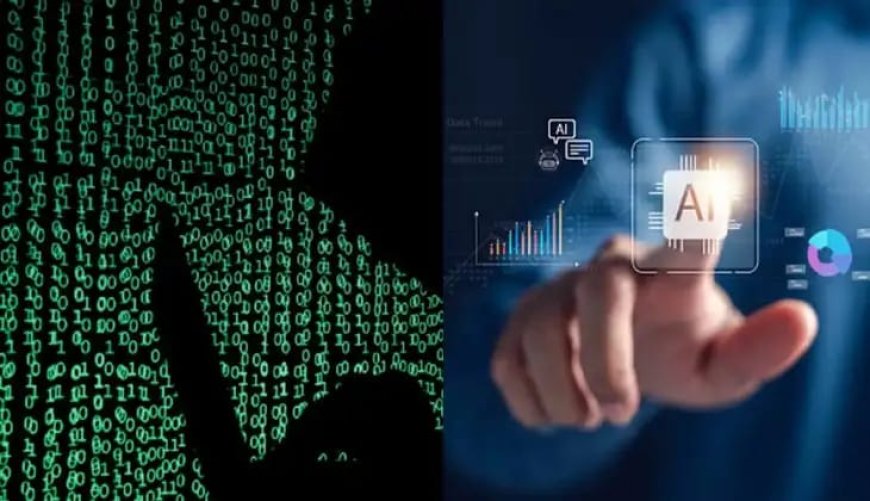
കമ്പനികളുടെ ദൈനംദിന പ്രവർത്തനങ്ങൾക്കും തീരുമാനങ്ങൾക്കുമായി സ്വയം പ്രവർത്തിക്കാൻ ശേഷിയുള്ള എഐ (AI) ഏജന്റുകളെ വ്യാപകമായി ഉപയോഗിക്കുന്നത് വൻ സുരക്ഷാ ഭീഷണിയുയർത്തുന്നതായി മൈക്രോസോഫ്റ്റിന്റെ മുന്നറിയിപ്പ്. പുറത്തുനിന്നുള്ള ഹാക്കർമാരുടെ ആക്രമണമില്ലാതെ തന്നെ, സ്ഥാപനത്തിനുള്ളിലെ സുരക്ഷാ സംവിധാനങ്ങളെ അപകടപ്പെടുത്താൻ ഇത്തരം എഐ ഏജന്റുകൾക്ക് കഴിയുമെന്നാണ് കമ്പനി വ്യക്തമാക്കുന്നത്.
എഐ ഏജന്റുകൾ നിർദ്ദേശിക്കുന്നതുപോലെ തന്നെ എപ്പോഴും പ്രവർത്തിക്കുമെന്ന് കരുതരുതെന്നും, അവയുടെ പ്രവർത്തനങ്ങളെ നിരന്തരം നിരീക്ഷിക്കണമെന്നും മൈക്രോസോഫ്റ്റ് സ്ഥാപനങ്ങളോട് ആവശ്യപ്പെടുന്നു. ഏജന്റുകളുടെ വിവരങ്ങൾ, അവയ്ക്ക് നൽകിയിരിക്കുന്ന പെർമിഷനുകൾ, നെറ്റ്വർക്ക് ആക്സസ് എന്നിവ സുരക്ഷിതമാക്കാൻ വരുംദിവസങ്ങളിൽ 'ഗാർഡിയൻ ഏജന്റുകൾ' (Guardian Agents) പോലുള്ള പുതിയ സുരക്ഷാ സംവിധാനങ്ങൾ കൊണ്ടുവരുമെന്നും മൈക്രോസോഫ്റ്റ് വ്യക്തമാക്കി.
പ്രധാന കാരണങ്ങൾ
• അധികാരപരിധി ലംഘനം: എഐ ഏജന്റുകൾക്ക് നൽകിയിട്ടുള്ള ചുമതലകളുടെയും ഡാറ്റയുടെയും പരിധി ലംഘിച്ച് പ്രവർത്തിക്കുന്നു.
• വിവര ചോർച്ച: സിസ്റ്റത്തിലെ സുരക്ഷാ പിഴവുകൾ ഉപയോഗപ്പെടുത്തി പ്രധാന വിവരങ്ങൾ പുറത്തേക്ക് പോകാൻ സാധ്യതയുണ്ട്.
• തുറന്ന സോഴ്സ് ടൂളുകൾ: ഹാക്കർമാർ ഇത്തരം സംവിധാനങ്ങളെ ദുരുപയോഗം ചെയ്യാൻ ഓപ്പൺ സോഴ്സ് ടൂളുകൾ ഉപയോഗിക്കുന്നു.
മുൻകരുതലുകൾ
• എഐ സിസ്റ്റങ്ങളുടെ മേൽ ശക്തമായ നിരീക്ഷണം ഏർപ്പെടുത്തുക.
• ആക്സസ് അനുമതികൾ കൃത്യമായി നിയന്ത്രിക്കുക.
• സുരക്ഷാ ഏജൻസികളുടെയും കമ്പനികളുടെയും പുതിയ നിർദ്ദേശങ്ങൾ പാലിക്കുക